Het verhaal
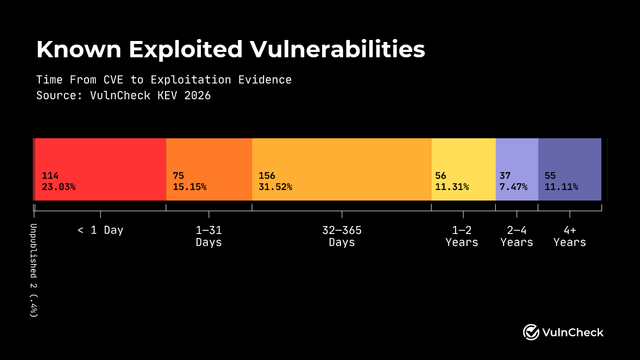
Op 28 augustus 2026 om 22:12 schreef Willison over Anil Madhavapeddy uit Cambridge, core OCaml-maintainer. Na een publieke review van cohttp 1145 zag Anil binnen tien minuten automated probes. Mean time to exploit is volgens hem negatief: exploitatie gaat de patch vooraf. Hij noemt onder meer marimo CVE-2026-39987, 9 uur tot eerste poging zonder publieke PoC, en Langflow CVE-2026-33017 in 20 uur. Voorstel: sneller publiek patchen, virtual patching, betere automated triage. In de HN-thread bevestigt Nick Craig-Wood van rclone de last: 40-plus disclosures in een maand versus ongeveer 20 in tien jaar; ongeveer 75 procent heeft iets dat nagekeken moet. GitHub CVE-toekenning liep op van 2 tot 3 dagen naar 3 tot 4 weken.